 English
 Español

Single Sign-On
SSO (Single Sign-On, ou Login Único) é um recurso que permite ao usuário acessar vários sistemas usando as mesmas credenciais. Em vez de criar uma senha específica para a Konviva, o usuário entra com o login corporativo, sendo autenticado por um provedor de identidade, como o Active Directory (AD) ou outro sistema corporativo.
Na Konviva, ao ativar o SSO, a página de login passa a redirecionar a autenticação para o provedor de identidade da organização. O acesso só é liberado se esse sistema confirmar a identidade do usuário.
Como configurar
A configuração fica no menu Configurações > Integrações > Single Sign-On. A tela está disponível somente para o perfil Administrador. Antes de configurar, confira as regras de cadastro de usuários na seção Regras de negócio relevantes.
Importante
A configuração do Single Sign-On deve ser realizada pela equipe técnica (TI) da organização, em conjunto com o responsável pelo provedor de identidade. Ela envolve dados e credenciais de segurança, e uma configuração incorreta pode impedir o acesso dos usuários à Konviva.
O campo Tipo de Integração tem quatro opções: Desabilitado, SAML 2.0, OpenID Connect e Token Konviva. Ao escolher uma delas, a tela mostra os campos próprios daquele tipo.
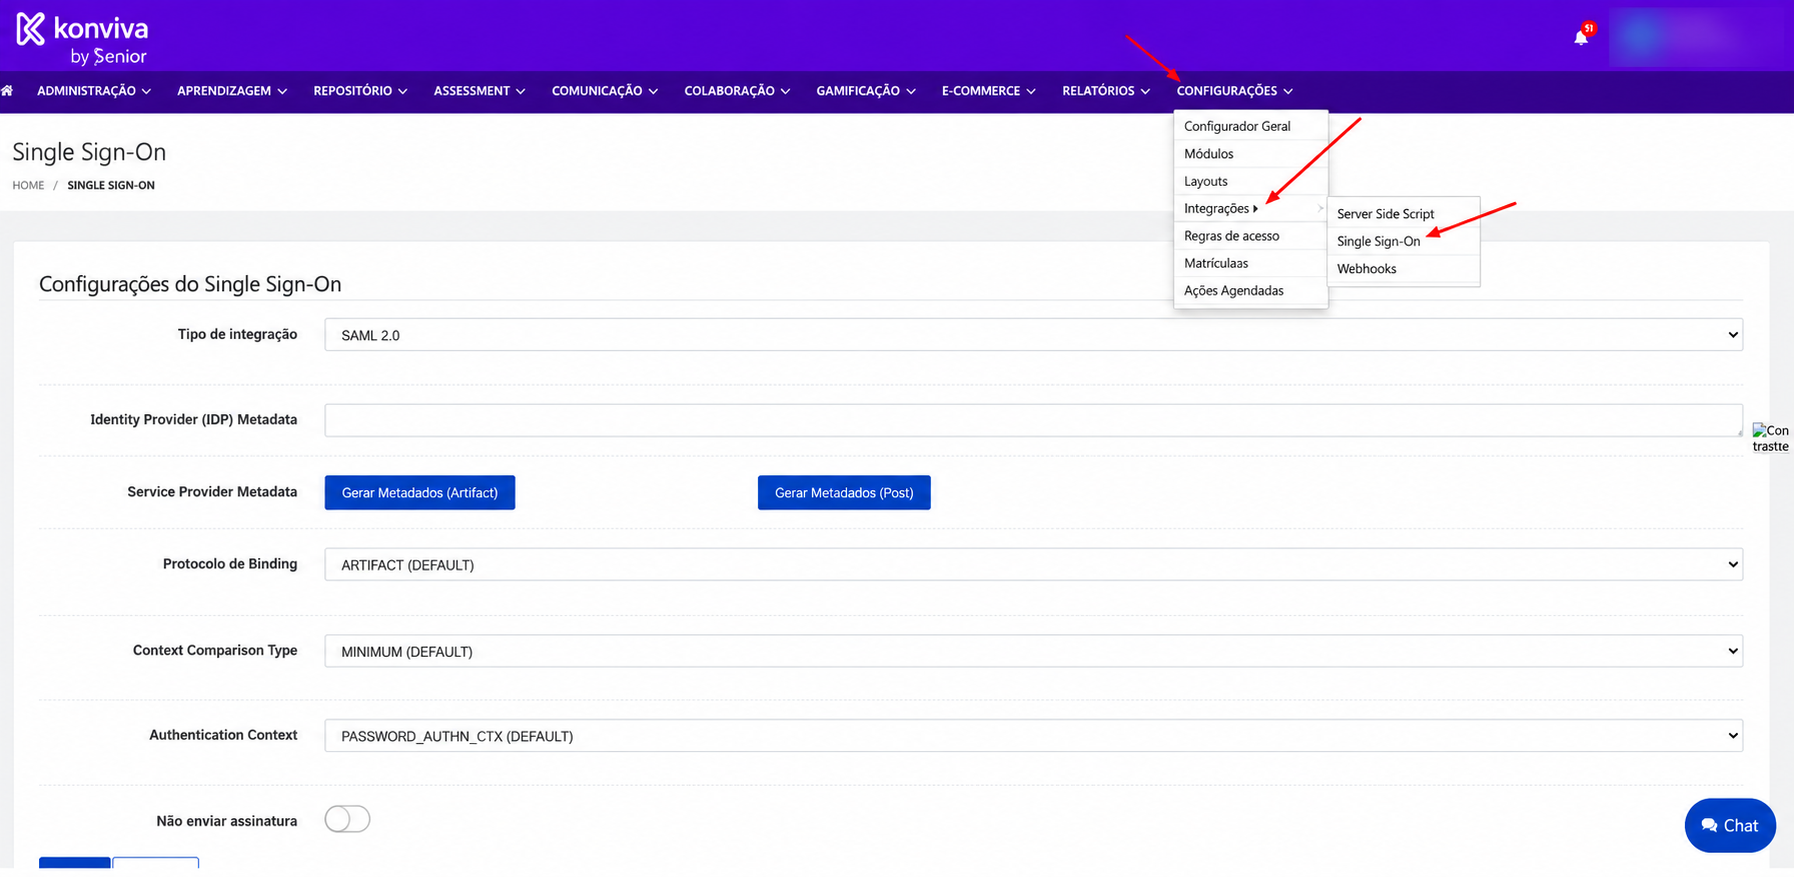
Desabilitado
O SSO não é usado.
SAML 2.0
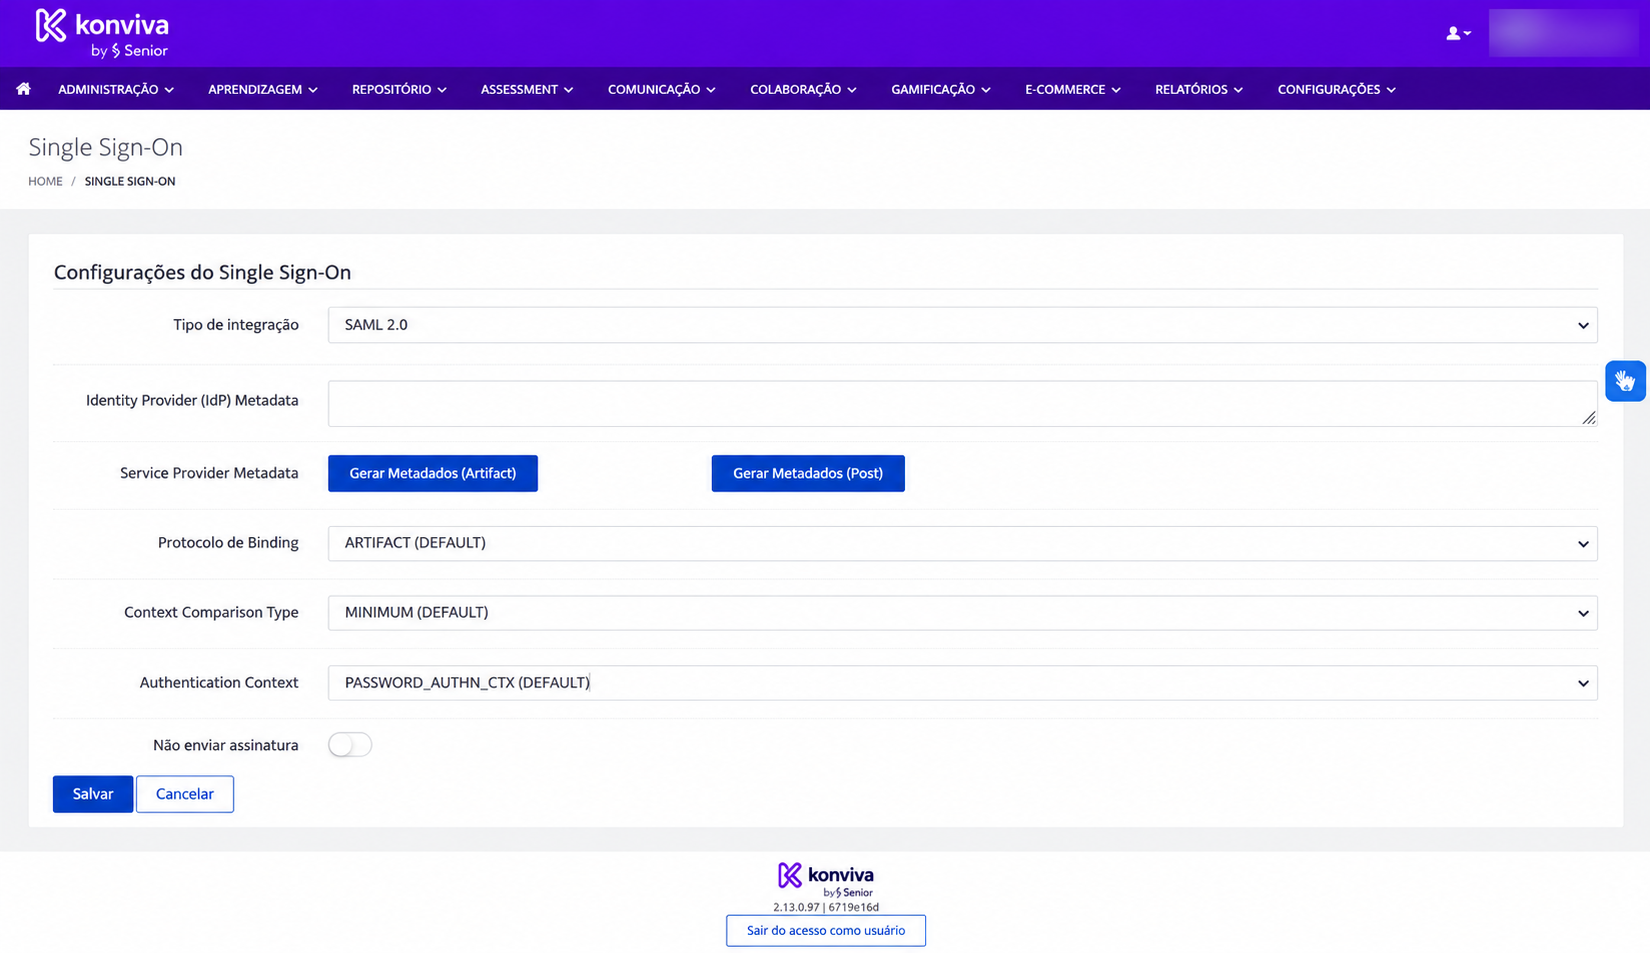
Protocolo compatível com o AD FS 2.0 ou superior. Campos da tela:
- Identity Provider (IdP) Metadata
- Service Provider Metadata (botões Gerar Metadados (Artifact) e Gerar Metadados (Post))
- Protocolo de Binding
- Context Comparison Type
- Authentication Context
- Não enviar assinatura
OpenID Connect
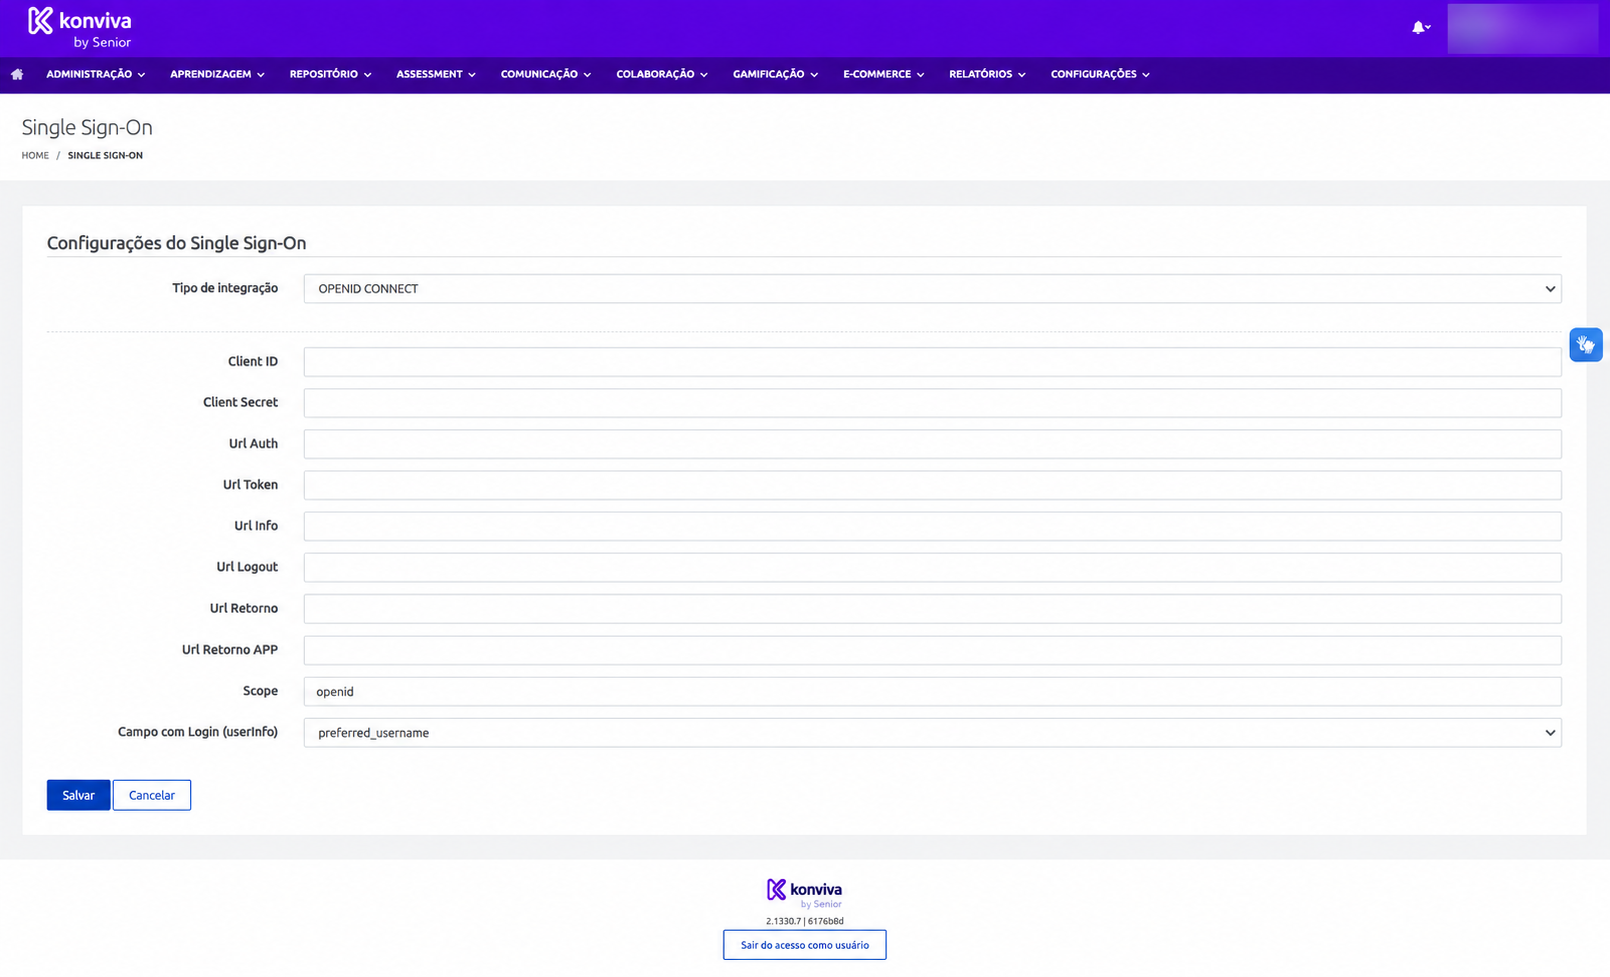
Campos da tela:
- Client ID
- Client Secret
- Url Auth
- Url Token
- Url Info
- Url Logout
- Url Retorno
- Url Retorno APP
- Scope
- Campo com Login (userInfo)
Token Konviva
A Konviva gera uma Secret Key única para cada cliente, exibida na própria tela. Ela é usada pelo sistema da organização para gerar o token de autenticação. Campos da tela:
- Secret Key (exibida pela Konviva)
- Simulação do token: Secret Key, Timestamp, Login e Token
- Botão Gerar Token
Regras de negócio relevantes
Acesso e configuração
- A tela de configuração do Single Sign-On está disponível somente para o perfil Administrador.
- A configuração deve ser feita pela equipe técnica (TI) da organização.
- O tipo de integração escolhido define os campos exibidos na tela.
- Na integração com AD FS (SAML 2.0), depois de salvar com sucesso, a página de login da Konviva passa a redirecionar a autenticação para o AD.
Usuários e login
Os usuários precisam estar cadastrados na Konviva antes de usar o SSO. O cadastro pode ser feito de três formas:
-
Integração pelos webservices padrão da Konviva.
-
Carga pela central de importações, com arquivo .csv.
-
Cadastro manual na área de usuários do ambiente administrativo.
-
O SSO identifica o usuário pelo campo login. O login cadastrado na Konviva deve ser exatamente o mesmo informado pelo sistema de autenticação da organização.
Token Konviva
- A Konviva gera uma Secret Key única para cada cliente. Ela é exibida na tela e usada pelo sistema da organização para gerar o token de autenticação.
Aplicando no negócio
Para que serve
O SSO centraliza a autenticação. A Konviva passa a confiar no sistema de identidade que a organização já usa. Depois de fazer login no sistema corporativo, o usuário acessa a Konviva sem precisar informar novamente suas credenciais. A empresa também pode controlar acessos, bloquear usuários desligados e aplicar políticas de segurança em um único lugar. A configuração depende do protocolo e dos dados exigidos pela Konviva e pelo provedor de identidade, normalmente com apoio da equipe de TI.
Quando utilizar
Use o SSO quando a organização já tem um sistema de identidade corporativa, como o AD, e quer que o acesso à Konviva siga as regras desse sistema. Antes de ativar, confirme que os usuários já estão cadastrados e que o login da Konviva é igual ao do sistema de autenticação.
 English
 Español


